GA4 et Cookies : votre tracking est-il vraiment conforme ?
L’utilisation de Google Analytics est soumise à une contrainte de poids, provenant de la directive ePrivacy (2002 et révisée en 2009) et du RGPD (2018). En Europe, avant de déposer des cookies liés à GA dans le navigateur de votre visiteur, il convient d’obtenir son consentement.
La principale conséquence est que - dans une implémentation conforme au droit, les données collectées sont incomplètes : selon le taux de consentement obtenu via votre bandeau, vous pouvez perdre entre 30% et plus de 50% des données.
C’est le tag de Google Analytics qui est responsable de la création du cookie. Si l’utilisateur consent, le tag se déclenche et génère le cookie. En cas de refus, son déclenchement est bloqué, empêchant ainsi toute création de cookie, et tout suivi d’utilisateur sur le site. A nuancer pour le cas où vous utiliseriez le Mode de Consentement des tags Google avancé, nous en parlerons plus tard.
L’objectif de ce tutoriel : vous donner une méthode simple et rapide pour vérifier que votre GA4 respecte bien le choix de vos utilisateurs en matière de cookies, et en profiter pour largement démystifier ce petit traceur dont tout le monde a peur, mais que peu connaissent vraiment ;)
Beaucoup de sites pensent encore qu’ajouter un simple bandeau de consentement suffit à être conforme. Spoiler : c’est loin d’être le cas !
Comprendre le cadre légal : ePrivacy, RGPD, CNIL…
Avant de tester quoi que ce soit, faisons un rapide point sur ce que dit la loi.
La Directive ePrivacy a été adoptée en 2002 et révisée en 2009. Comme son nom l’indique, c’est une directive, ce qui signifie qu’elle doit être transposée dans le droit de chaque pays membre de l’UE. Elle l’a été en 2011 en France. Son objecif principal : protéger la vie privée et la confidentialité des communications électroniques. Ses principales obligations :
Réglementation sur l’utilisation des cookies avec nécessité d’un consentement préalable sauf pour les cookies strictement nécessaires.
Protection des données des communications électroniques (emails, SMS, appels, etc.).
Règles spécifiques pour la publicité en ligne (ex. : opt-in pour les newsletters, opt-out pour le démarchage téléphonique).
Le RGPD ou Règlement Général de Protection des Données, mis en application en 2018, est un Règlement européen, qui lui s'applique directement et uniformément dans tous les pays de l'UE, sans besoin de transposition nationale. Son objectif principal : protection des données personnelles des citoyens de l’UE. Ses principales obligations :
Nécessité d’un consentement explicite et informé pour le traitement des données personnelles.
Droits renforcés pour les individus (droit d’accès, d’effacement, de portabilité, d’opposition…).
Obligation pour les entreprises de justifier et limiter la collecte de données.
Amendes sévères en cas de non-respect (jusqu’à 4 % du chiffre d’affaires mondial).
Directive ePrivacy et RGPD sont donc complémentaires. La Directive ePrivacy s’applique aux cookies et aux communications électroniques et impose le consentement. Le RGPD régule plus largement le traitement des données personnelles (y compris celles collectées via des cookies) et précise que le consentement doit être libre, éclairé, spécifique et univoque.
A noter qu’un nouveau règlement ePrivacy était en discussion pour remplacer la directive actuelle et supprimer les ambiguïtés avec le RGPD, étendre les règles aux nouvelles technologies (IoT, assistants vocaux, messageries en ligne…) et aller plus loin dans l’encadrement de la publicité en ligne, mais que l’initiative est au point mort et risque bien d’y rester longtemps (source).
Le dernier acteur : la CNIL (Commission Nationale de l'Informatique et des Libertés) est l’autorité de régulation en France pour la protection des données personnelles et de la vie privée. Elle applique et interprète à la fois le RGPD et la directive ePrivacy et c’est elle qui, le plus souvent sur signalement / plainte d’un visiteur averti, vous enverra un courrier de mise en demeure s’il s’avère que votre utilisation de GA4 ne respecte pas le consentement de vos visiteurs, avec un délai d’un mois environ pour vous mettre en conformité.
Le cookie : un petit fichier qui mérite d’être mieux connu
Une fois qu’on a un peu éclairé la partie légale, passons au sujet des cookies.
Les cookies expliqués
Je demande souvent aux personnes que j’accompagne sur GA4 ce qu’elles ont compris de ce qu’était un cookie, et ça me saute presque toujours aux yeux : il y a un vrai besoin d’évangélisation sur ce sujet. Alors allons-y.
Le web est par défaut non persistant : ce qui se produit sur une page disparaît à la page suivante. Il a donc fallu pour les navigateurs inventer des façons de conserver l’information d’une page à l’autre et la plus populaire est celle des cookies, de façon à ce que vous n’ayez pas à vous logguer à chaque page visitée, ou que vous puissiez conserver le contenu de votre panier sur un site ecommerce. On parle dans ce cas de cookies strictement nécessaires au bon fonctionnement du site. Mais les cookies ont bien d’autres utilités.
Les cookies sont de petits fichiers stockés dans votre navigateur - on ne peut pas mettre beaucoup d’information dans un cookie, leur taille est limitée à 4 Ko - et ils ont notamment un nom, une valeur et une date d’expiration. Exemple pris au hasard sur le site de Shopify :
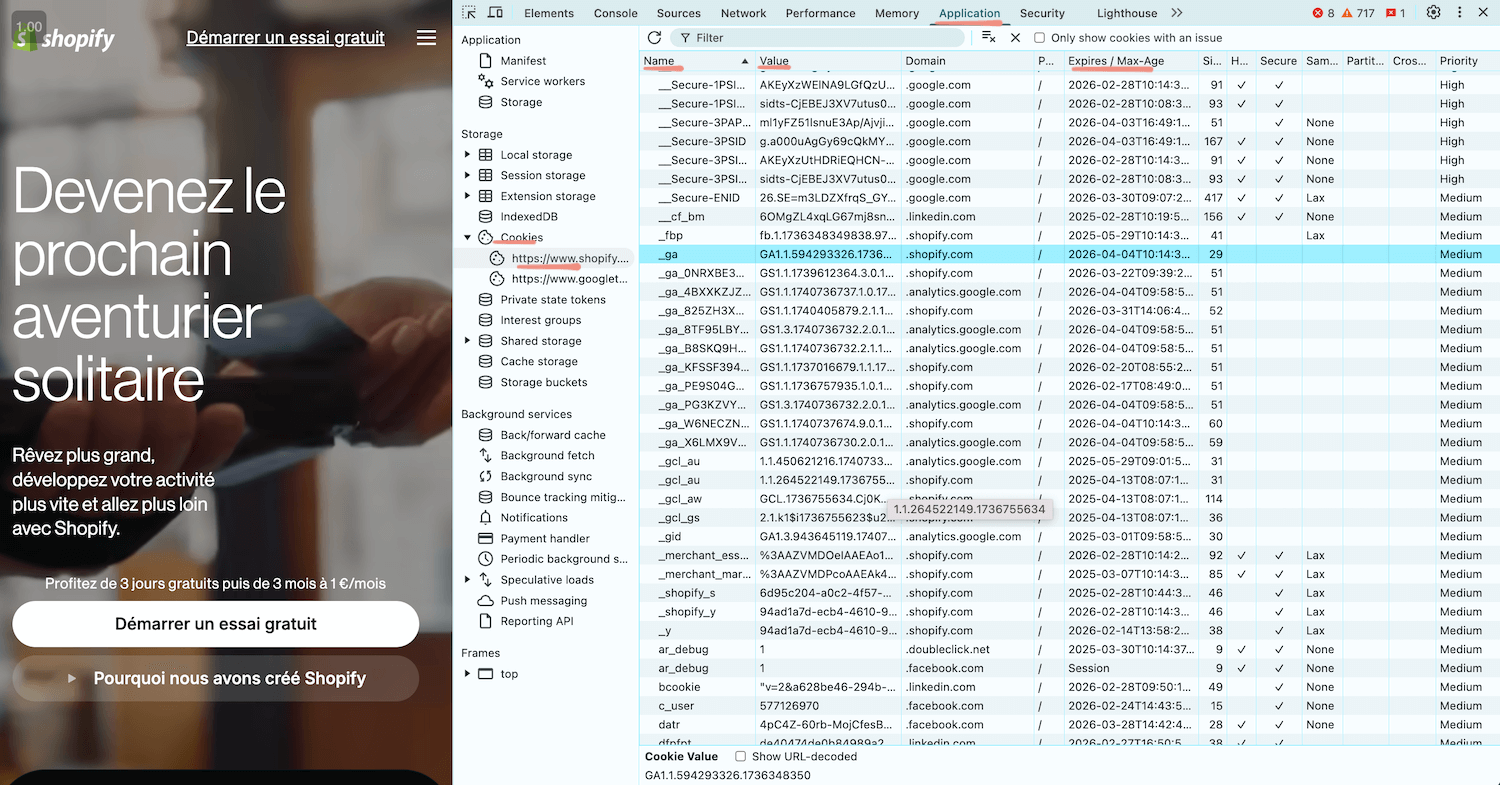
Pour voir vos cookies, il faut accéder aux Outils de Développement de votre navigateur. Quel que soit le navigateur, les 2 méthodes suivantes devraient fonctionner :
Cliquer droit sur la page sur laquelle vous êtes et sélectionner “Inspecter”,
Ou utiliser les raccourcis suivants ->
CMD + OPT + I (macOS)
CTRL + SHIFT + I (Windows)
Choisir ensuite dans le menu “Application” ou “Stockage” '(ça dépend du navigateur) > “Cookies” et sélectionner le site sur lequel vous vous trouvez.
Il existe par ailleurs 2 façons de créer des cookies :
Lorsqu’un utilisateur visite un site, son navigateur envoie de nombreuses requêtes HTTP à différents serveurs pour pouvoir charger la page, qui lui renvoient une réponse HTTP, qu’il s’agisse d’une réponse du serveur du site (example.com), ou d’une réponse par une ressource utilisée par le site (youtube.com par exemple parce qu’un lecteur YouTube est présent sur la page à charger). Dans sa réponse, un serveur peut inclure un en-tête Set-Cookie demandant au navigateur de créer / stocker un cookie. Exemple d’un en-tête : Set-Cookie: user_id=12345; Expires=Wed, 13 Mar 2025 12:00:00 GMT; Path=/; Secure; HttpOnly; SameSite=Lax
Un cookie peut aussi être créé dans votre navigateur à l’aide de JavaScript via l’API document.cookie. Le tag de Google Analytics 4 inséré via Google Tag Manager (GTM) ou directement dans le code HTML peut par exemple exécuter une commande JavaScript comme celle-ci : document.cookie = "_ga=GA1.2.987654321.1700000000; path=/; expires=Fri, 01 Jan 2027 12:00:00 UTC; Secure; SameSite=None".
Lorsqu’un cookie est créé, il doit inclure un certain nombre d’instructions sur la manière dont il peut être accédé :
Les cookies peuvent avoir une date d’expiration, c’est-à-dire une date/heure à laquelle le cookie sera automatiquement supprimé par le navigateur. Si un cookie n’a pas de date d’expiration, c’est un cookie de session, et il sera supprimé à la fermeture du navigateur (sauf exception).
Les cookies peuvent être définis comme Secure, qui indique s’ils peuvent être inclus ou non dans les requêtes HTTP non sécurisée (non-HTTPS).
Les cookies peuvent être configurés avec l’attribut SameSite, qui peut restreindre davantage leur accès dans un contexte cross-site (example.com qui cause avec youtube.com).
Les cookies peuvent être définis avec l’attribut HttpOnly, ce qui signifie qu’ils ne sont accessibles que s’ils sont manipulés via serveur (requête / réponse HTTP) et non par JavaScript.
Il existe finalement 2 types de cookies : les cookies tiers et les cookies propriétaires (first-party et third-party en anglais) :
Un cookie est dit "propriétaire" lorsqu'il est lié au domaine du site sur lequel l’utilisateur se trouve : via une réponse serveur ou un tag JavaScript présent dans le code du site un cookie associé à example.com peut être créé, il s'agit d'un cookie propriétaire.
Un cookie est dit “tiers” lorsqu'il est défini par un domaine différent de celui du site visité : si le navigateur envoie une requête à youtube.com pour charger une vidéo sur le site example.com, et que la réponse crée un cookie associé à youtube.com, alors c’est un cookie tiers.
Mais si en revanche vous vous rendez ensuite sur YouTube, alors le cookie précédemment “tiers” devient un cookie “propriétaire” puisque lié à youtube.com -> La distinction entre cookie propriétaire et cookie tiers dépend donc surtout du contexte dans lequel ces cookies sont accessibles : same-site ou cross-site / contexte propriétaire ou contexte tiers.
Autre exemple pris au hasard sur le site de Konbini :

La requête vers https://events.newsroom.bi/ingest.php est associée à une entreprise spécialisée dans l'optimisation de l'expérience utilisateur sur les sites, notamment pour les éditeurs de contenu. Cette URL sert de point de collecte pour des données analytiques concernant l'interaction des utilisateurs avec le site. Dans la réponse, on voit que des cookies sont créés dans mon navigateur dont 1493_u qui semble être un identifiant utilisateur unique (d5d0cf68-2737-4480-86e8-2bcdd068a8f1) avec les critères suivants :
expires=Sat, 30-Aug-2025 16:10:33 GMT - le cookie est persistant et expirera dans environ 1 an et demi.
path=/ - le cookie est accessible sur tout le site (et non limité à une page ou un répertoire spécifique).
SameSite=None - le cookie peut être envoyé dans un contexte tiers (ex: lorsqu'un utilisateur visite un autre site qui intègre un tag de newsroom.bi).
Et si je vais voir mes cookies liés à ce site, je les retrouve, notamment 1493_u qui est ici un cookie tiers, créé via la méthode d’une réponse serveur avec un en-tête Set-Cookie :

Le cookie est la méthode d’identification de base d’un visiteur pour Google Analytics 4
Le cookie est la méthode d’identification de base de la plupart des outils de Web Analytics pour reconnaître et comptabiliser un utilisateur. Lorsqu'une personne charge pour la première fois une page sur votre site, et que vous donnez votre consentement, la balise ou tag Google Analytics se déclenche et attribue automatiquement à cette personne un identifiant appelé l’ID Client (ou ID de l’appareil) qui est unique au navigateur et à l'appareil et stocké dans un cookie propriétaire dont le nom est _ga d’une durée de vie de 2 ans par défaut.
Dans le screenshot ci-dessus, mon numéro de visiteur pour le Google Analytics de Shopify est donc le GA1.1.594293326.1736348350. Ce numéro, stocké dans un cookie du navigateur Chrome du MacBook que j’ai utilisé pour aller sur le site, permettra à GA de consolider toutes mes visites sur ce navigateur et cet appareil. Si par contre j’effaçais mes cookies, je changeais de navigateur ou d’appareil (sur mon mobile) ou que je passais en navigation privée, GA ne serait plus capable de savoir que j’étais venue dans le passé, et me comptabiliserait comme nouvel utilisateur.
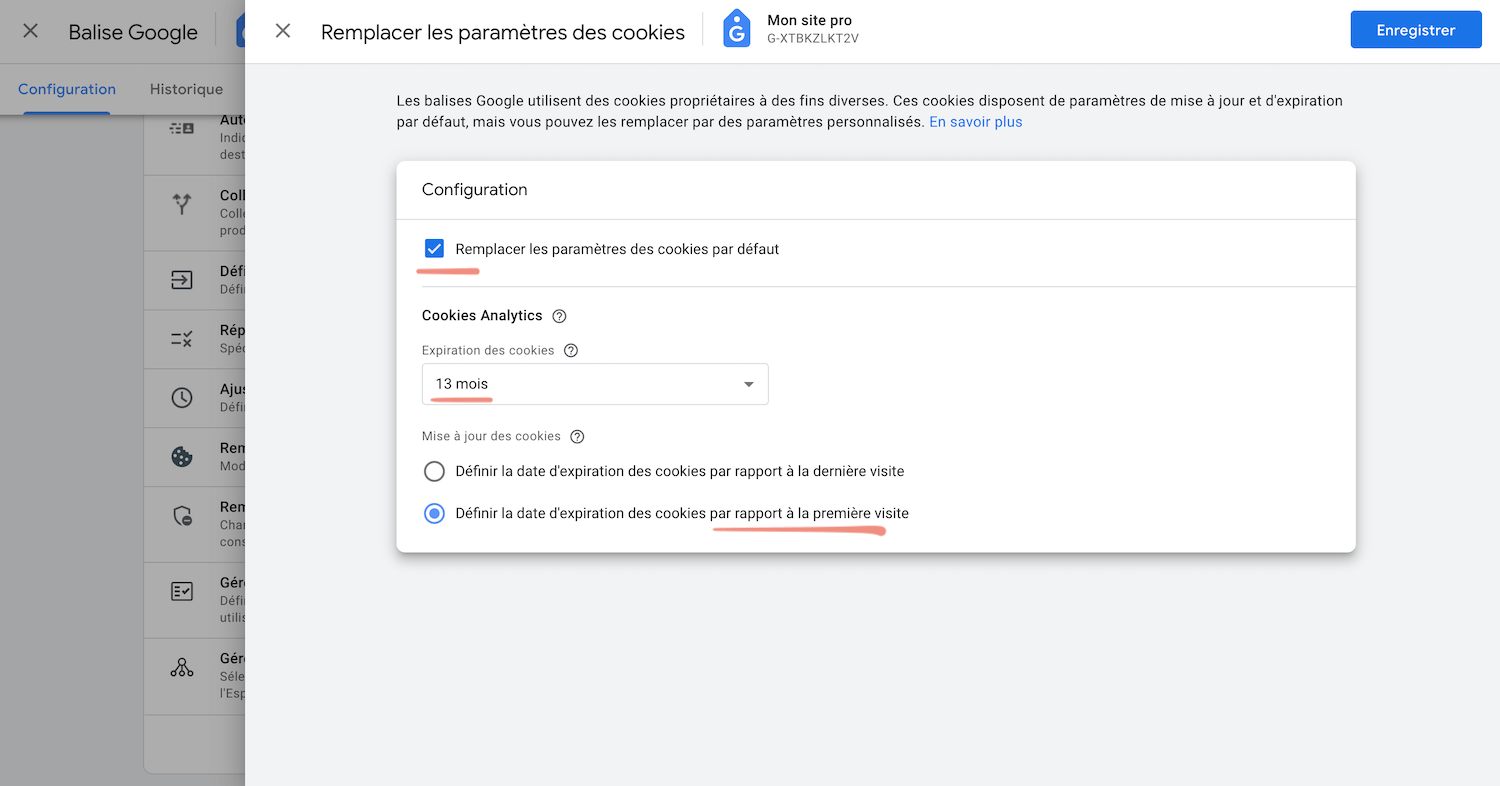
💡 En Europe, la durée de vie des cookies doit être limitée à 13 mois, “une durée permettant une comparaison pertinente dans le temps” selon la CNIL, et elle ne doit pas être prorogée automatiquement lors des nouvelles visites (= la durée de vie du cookie ne doit pas repartir pour 13 mois à chaque nouvelle visite). Dans l’Administration de GA4, vous pouvez contrôler ce paramètre : Flux de données > Configurer les paramètres de la balise > Afficher plus > Remplacer les paramètres des cookies :
💡 Le cookie n’est pas la seule façon d’identifier un utilisateur sur le web même si c’est la plus commune et il y a en fait d’autres méthodes / technologies permettant de stocker ou accéder à des informations à partir de l’appareil d’un utilisateur. Ca inclut le stockage local (localStorage, sessionStorage) ou la technique du fingerprinting notamment. Ces autres méthodes, si elles permettent d’identifier un utilisateur de façon unique, restent soumises au consentement dans l’UE.
Comment les navigateurs vous protègent contre les cookies
Petit rappel au préalable sur les parts de marché des navigateurs en février 2025 : Chrome a 68%, Safari 15%, Edge et Firefox sont à 5%, et le reste se partage entre Samsung Internet et Opera. Source : StatCounter. Ces parts de marché varient pas mal en fonction de l’appareil notamment -> sur desktop, Chrome descend à 58%, suivi de Edge à 15% et Firefox à 14%, qui volent tous le podium à Safari (8% environ). Sur mobile par contre, Chrome est à 75%, Safari à 18%, et les autres navigateurs se partagent les quelques points restants…
Si l’Europe travaille à protéger vos données, les navigateurs participent aussi au mouvement, de façon plus ou moins active, en restreignant le dépôt de cookies (mais pas que). Globalement on peut dire que :
Les cookies tiers servent à du tracking cross-site : les noms de domaine qui communiquent entre eux via des requêtes serveur sont différents. Ils sont donc moins sécurisés que les cookies propriétaires et servent la majeure partie du temps à des acteurs de la publicité. A ce titre, les cookies tiers sont bloqués par des navigateurs comme Safari ou Brave, et potentiellement bloqués par Firefox et Edge si le nom de domaine appartient à une liste préalablement identifiée -> De nombreux acteurs modifient ou ont modifié leur méthode de tracking pour passer sur du cookie propriétaire.
Mais il faut noter également que certains cookies propriétaires estimés comme non nécessaires sont aussi limités par Safari et Brave : leur durée de vie peut être ramenée à 7 jours voire 24h.
💡 Le cookie de Google Analytics est un cookie propriétaire si vous vous rappelez, créé par JavaScript par défaut (c’est la balise qui le crée).
Apple Safari (WebKit)
Apple a été le pionnier et possède sans nul doute le navigateur qui va le plus loin en terme de mesures de protection contre le tracking de ses utilisateurs après Brave. La technologie derrière Safari s’appelle WebKit, comme Chromium est celle derrière Chrome ou Edge.
💡 Il est très (très) important de comprendre que WebKit alimente tous les navigateurs sur les systèmes iOS et iPad : cela signifie que les navigateurs mobiles comme Chrome, Firefox, Edge et Brave fonctionnent tous sur WebKit dans les iPhones et iPads, et que donc toutes les restrictions quant au tracking de Safari s'appliquent également à eux.
Ces restrictions sont réunies sous la bannière d’Intelligent Tracking Prevention (ITP), sorti en 2017, mais Apple a de fait commencé bien avant : dès 2003, et la version 1.0 de Safari, dans laquelle l’accès aux cookies tiers étaient déjà limité.
Ce qu’il faut retenir avec Webkit :
La création de cookies tiers est bloquée.
Les cookies propriétaires créés par JavaScript sont automatiquement supprimés au bout de 7 jours si l’utilisateur n’interagit pas activement avec le site pendant cette période (cliquer, taper au clavier, toucher l'écran - simplement charger la page ne suffit pas).
Et lorsque le site référent a été flaggué comme problématique, et que l’URL de redirection est décorée avec des paramètres (comme le Google Click ID qu’on appelle le gclid ou le Facebook Click ID qu’on appelle le fbclid), la durée de vie du cookie propriétaire est ramenée à 24h ! Exemple : vous avez cliqué sur une publicité sur le moteur de recherche de Google et arrivez sur le site de Shopify via l’URL https://shopify.com?gclid=12345, alors le cookie JavaScript susceptible d’être créé dans votre navigateur et enregistrant la valeur du gclid pour la garder au chaud jusqu’au moment d’une possible conversion sera limité à 24 heures, et non 7 jours.
Les cookies propriétaires créés par une requête serveur n’étaient pas concernés par ces restrictions dans le passé -> C’est une des raisons qui a fait passer de nombreux sites sur du server-side, qui permet de rallonger la durée de vie de cookies comme celui de GA _ga. Mais au jeu du chat et de la souris avec Apple, il est nécessaire depuis avril 2023 d’avoir des IPs similaires entre le serveur du site et celui du serveur intermédiaire : la 1ère moitié de l’IP doit être identique, par exemple 123.123.123.123 et 123.123.22.22). Un simple setup server-side ne suffit donc plus : la solution à l’heure actuelle est un CDN (Content Delivery Network proxy server) type Cloudflare, Akamai, CacheFly, KeyCDN, etc. Des partenaires comme Stape.io ou AddingWell peuvent vous aider à ce sujet.
💡 Un passage en server-side se réfléchit : ça a un coût, à comparer avec le niveau de vos dépenses publicitaires Google Ads /Meta Ads notamment, et ça demande des compétences et de la maintenance. Si vous dépensez peu, que le sujet de la gouvernance de vos données est secondaire et que votre tracking classique dit “client side” (qui passe par le navigateur) n’est déjà pas d’équerre, vous n’êtes certainement pas prêt à monter en gamme.
Mozilla Firefox
Firefox flaggue les noms de domaine problématiques, comme Brave et Edge, sur la base d’une liste établie (source disconnect.me).
La création de cookies tiers est bloquée pour ces domaines flaggués.
Les cookies propriétaires issus des domaines flaggués sont supprimés à moins que l’utilisateur n’ait interagi avec le site en question lors des 45 derniers jours.
Microsoft Edge
Microsoft Edge a été lancé en 2020 pour remplacer Internet Explorer.
Les mesure prises pour lutter contre le tracking de ses utilisateurs (Tracking Protection) sont largement comparables à celles de Firefox, à quelques petites exceptions près.
Edge utilise disconnect.me pour établir sa propre liste de domaines problématiques (Trust Protection Lists).
Google Chrome
Chrome, on l’a vu, détient la plus grande part de marché de tous les navigateurs, de bureau ou mobiles. C’est aussi le navigateur le plus en retard sur le sujet de la protection contre le tracking de ses utilisateurs.
Lorsqu’il s’agit de limiter les cookies, Chrome est absent du jeu pour le moment. Sa seule initiative : limiter leur durée de vie (propriétaires ou tiers) à 400 jours.
Vous avez ceci dit pu entendre parler de la suppression des cookies tiers dans Chrome annoncée et reportée depuis plusieurs années, et de la Privacy Sandbox, à comprendre comme une suite de projets pour adresser le problème du tracking cross-site / la suppression des cookies tiers et maintenir l’efficacité d’une publicité ciblée tout en évitant d’identifier un utilisateur de façon aussi individuelle qu’un cookie.
Et bien Google a rétropédalé à l’été 2024 devant les difficultés à développer et faire adopter les fonctionnalités de la Privacy Sandbox (rejet des autres navigateurs, pression des régulateurs et du marché publicitaire, défis techniques) et il a été annoncé en attendant l’intention de donner plus de contrôle aux utilisateurs sur la gestion des cookies tiers en les laissant choisir de les accepter ou de les bloquer. Sous quelle forme ? Ca on l’ignore encore, mais la piste d’un bandeau de collecte “one time” se dessine si on s’en réfère à cet article (en anglais) sur un petit indice laissé par Anthony Chavez, VP de la Privacy Sandbox : “The Latest On Chrome’s Cookie Choice Prompt (It’s Gonna Be ‘Global’)”.
Au lieu de déprécier les cookies tiers, nous introduirons une nouvelle expérience dans Chrome qui permettrait aux utilisateurs de faire un choix éclairé qui s'applique à l'ensemble de leur navigation sur le web, et ils pourraient ajuster ce choix à tout moment. Nous discutons de cette nouvelle voie avec les régulateurs et nous engagerons avec l'industrie au fur et à mesure de son déploiement. Source : A new path for Privacy Sandbox on the web
💡 Pour suivre les politiques de chaque navigateur quant aux cookies, qui peuvent être mises à jour, et plus largement sur les différents types de techniques de tracking sur le web, le site de Simo Ahava cookiestatus.com est une référence.
Vers un monde sans cookies (tiers) ?
Cette transition moins rapide que prévu vers un web sans cookies (tiers donc) est une avancée pour la protection de la vie privée et dans la lignée des changements déjà opérés par certains navigateurs, Safari en tête. Cependant, cette évolution pose des défis économiques pour pas mal d’acteurs. Le ciblage publicitaire, très dépendant aux cookies tiers, impacte :
les annonceurs, qui perdent en efficacité publicitaire,
les éditeurs et sites financés par la publicité, qui voient une baisse de leurs revenus,
les consommateurs, exposés à des publicités moins pertinentes et qui voient apparaître des alternatives payantes à des services jusqu’ici gratuits lorsqu’ils refusent les cookies.
Face à cela, l’industrie publicitaire travaille à quitte sa dépendance aux cookies tiers, de plus en plus limités…

…en embrassant une palettes de réponses : des identifiants toujours individuels mais partagés par un réseau de sites (aller voir du côté de first_id par exemple), des solutions basées sur des cohortes, ou encore la publicité contextuelle (cibler les annonces en fonction du contenu d’une page), etc. Si vous souhaitez en savoir plus sur ce sujet, je vous conseille ce très bon livre blanc Le guide de la nouvelle publicité digitale d’Alliance Digitale, même s’il date de fin 2023.
Outils exemptés de consentement & cas de Google Analytics 4
Certains outils de mesure d’audience peuvent être exemptés de consentement aux cookies et autres traceurs, mais Google Analytics (GA4) ne remplit pas les critères pour en bénéficier. La CNIL (et d'autres régulateurs européens) permet en effet l'utilisation sans consentement de certains outils mais sous conditions.
Pour être exempté de consentement, les traceurs utilisés par les outils en question (dont font partie les cookies) doivent :
- avoir une finalité strictement limitée à la seule mesure de l’audience du site ou de l’application (mesure des performances, détection de problèmes de navigation, optimisation des performances techniques ou de son ergonomie, estimation de la puissance des serveurs nécessaires, analyse des contenus consulté), pour le compte exclusif de l’éditeur,
- servir à produire des données statistiques anonymes uniquement.
À l’inverse, pour être exemptés de consentement, leurs traceurs ne doivent pas :
- conduire à un recoupement des données avec d’autres traitements ou à ce que les données soient transmises à des tiers ;
- permettre le suivi global de la navigation de la personne utilisant différentes applications ou naviguant sur différents sites web. Toute solution utilisant un même identifiant à travers plusieurs sites (via par exemple des cookies déposés sur un domaine tiers chargé par plusieurs sites) pour croiser, dédoubler ou mesurer un taux de couverture (« reach ») unifié d’un contenu est exclue.
Or, dans le cas de Google Analytics 4, les données collectées peuvent être croisées avec d’autres services de Google, et notamment Google Ads : la finalité de l’outil n’est donc pas purement limitée à la mesure d’audience interne. GA4 ne permet pas par ailleurs une anonymisation complète des données : l’outil utilise un identifiant unique (dans le cookie _ga) auquel on peut ajouter un autre identifiant (User-ID) lorsque l’utilisateur se loggue permettant de le reconnaître quand il utilise différents navigateurs ou appareils, l’IP est collectée (mais anonymisée et uniquement utilisée dans la mémoire tampon pour la géolocalisation sans être stockée sur les serveurs), de même que le user agent du navigateur, l’ID de commande pour les ecommerçants, etc.
💡 Ressource : lien vers les recommandations de la CNIL sur les cookies et traceurs et la liste des outils exemptés.
Consent Management Platforms (CMP) & Taux de consentement
Pour gérer la collecte / le consentement aux cookies, la plupart des sites utilisent un outil appelé Consent Management Platform ou Plateforme de Gestion des Consentements (CMP) couplé avec un outil de Gestion des tags comme Google Tag Manager.
Ces CMP fonctionnent le plus souvent sur la base d’un abonnement mensuel payant en fonction du nombre de pages vues de votre site. Leurs avantages :
Gestion du déclenchement des tags (et donc création des cookies) dans le respect du consentement.
Centralisation des consentements sur une interface unique.
Historisation des consentements en cas de contrôle.
Modification ou retrait du consentement à tout moment.
Personnalisation du bandeau de collecte avec votre logo, votre texte, l’emplacement du bandeau (en plein milieu, en bas à gauche, etc.) et des boutons Accepter / Refuser, etc.
A noter que certains acteurs proposent des versions gratuites mais souvent limitées, et si votre site est construit sur un CMS type WordPress, des extensions / plugins existent.
Les acteurs que vous rencontrerez souvent en France, sans être exhaustive et je m’en excuse d’avance pour les acteurs non cités : Axeptio, TrustCommander, OneTrust, Cookiebot, Tarte au Citron, Didomi, CookieYes, etc.
Connaître votre taux de consentement
Dans le Back Office de ces outils, souvent sous condition d’avoir une version payante, vous trouverez les statistiques de votre site : votre taux de consentement et / ou votre taux d’opt-in. Il est important de vous assurer de comprendre les KPIs que vous regardez :
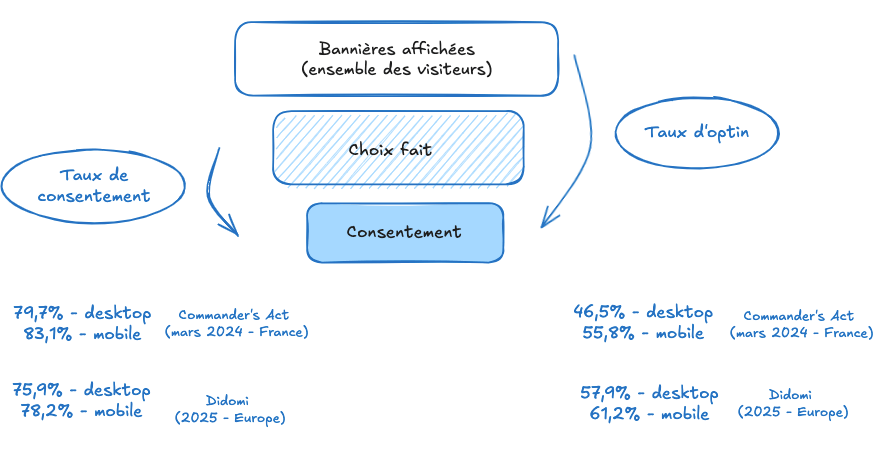
Consentement : proportion des visiteurs ayant accepté sur ceux ayant exprimé un choix (les “pas de choix” sont exclus) -> Taux de consentement
Optin : visiteurs ayant consenti sur l’ensemble des visiteurs -> Taux d’optin

💡 On considère que le taux de consentement donne un indicateur de performance plus cohérent, le taux d'opt-in pouvant notamment être affecté par un rebond élevé pouvant être affecté par la qualité de vos sources de trafic par exemple.
Quelques CMP sortent régulièrement des benchmarks marché : la Collecte du Consentement sur 2025 de Didomi en Europe, et le Baromètre Privacy de 2024 de Commander’s Act pour la France (qui porte sur mars 2024). Vous aurez évidemment bien plus de détails dans les benchmarks eux-mêmes (et notamment un détail par catégorie sectorielle), mais les chiffres sont assez cohérents entre les 2 études et je vous les ai rajoutés ci-dessous :
Vérifier que Google Analytics 4 ne se déclenche pas sans consentement
Nous y voilà ;) C’est le moment de vérifier si votre Google Analytics 4 collecte des données sans consentement, et la bonne nouvelle c’est que ça ne prend pas plus de 5 minutes.
Vous pouvez tester les scénarios suivants :
Dans le cas d’un nouveau visiteur – aucun consentement n’a été encore donné
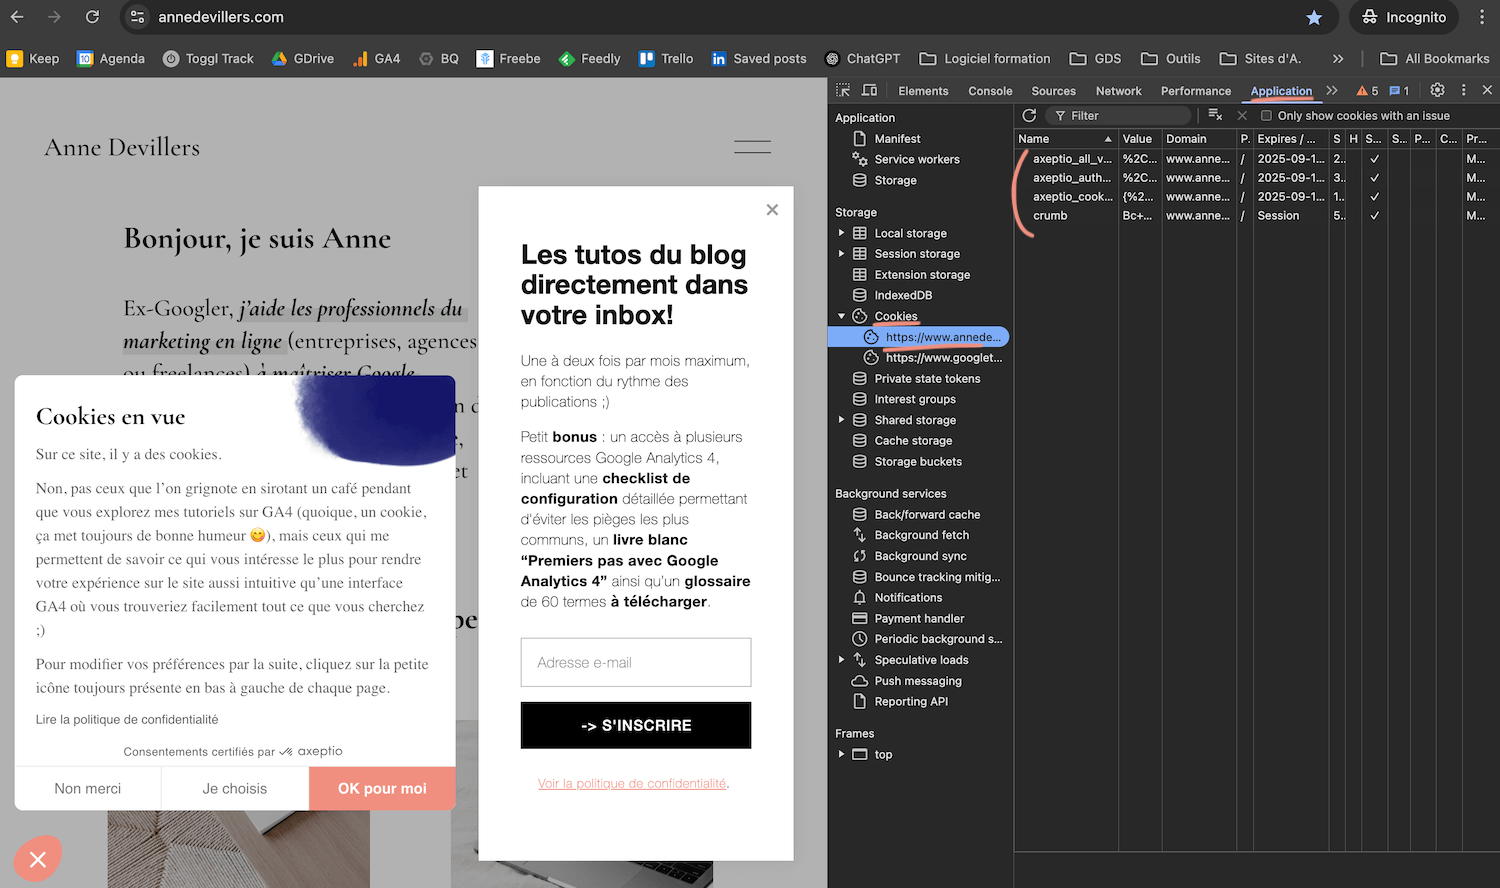
Ouvrir votre site dans une fenêtre de navigation privée (mode incognito) afin de simuler un nouvel utilisateur -> Le bandeau de consentement doit s’afficher:

Ne rien faire, et aller dans vos Outils de Développement (je donne le chemin un peu plus haut dans le tutoriel).
Dans l’onglet Application ou Stockage > Cookies. Le cookie _ga ne doit pas apparaître dans la liste ->
Dans l’onglet Réseau (ou Network si votre navigateur est en anglais comme moi), après avoir appliqué un filtre sur collect?v=2 pour GA4 (collect?v=1pour Universal Analytics, mais de nombreux site ont encore les tags d’UA sur leurs pages), recharger la page : aucune ligne ne doit apparaître, ce qui veut dire que le tag de Google Analytics ne se déclenche et qu’il n’envoie donc aucune requête HTTP aux serveurs ->

C’est le comportement conforme attendu : en l’absence de consentement, le tag ne se déclenche pas et ne crée pas de cookie dans le navigateur. Si un cookie est créé, ou qu’une requête apparaît dans l’onglet Réseau, ce n’est pas bon signe : vous créez un cookie dans le navigateur de vos utilisateurs alors qu’ils n’ont pas clairement manifesté leur accord (s’il n’y a pas de oui c’est un non).
Dans le cas où un visiteur consent
Toujours ouvrir votre site dans une fenêtre de navigation privée (mode incognito) afin de simuler un nouvel utilisateur -> Le bandeau de consentement doit s’afficher.
Cliquer sur “Accepter tout” ou texte équivalent et dans vos Outils de Développement vérifier immédiatement que ->
Dans l’onglet Application > Cookies, le cookie _ga a été créé ->

Dans l’onglet Réseau, une ligne au moins est apparue, ce qui veut dire que le tag de Google Analytics s’est bien déclenché et a envoyé une requête aux serveurs de analytics.google.com ->

💡 Le premier événement de page_view (correspondant au chargement de la page, que vous voyez dans le paramètre en=xyz de l’URL de la requête si vous faites attention) devrait s’être déclenché immédiatement suite au clic sur le bouton d’acceptation. S’il se déclenche uniquement lors du chargement de la page suivante vous respectez le consentement mais votre implémentation n’est pas optimale : vous ne collecterez pas ce qui se passe sur la page sur laquelle le consentement est donné et perdrez une bonne partie de vos sources de trafic, les UTMs notamment étant présents sur la page d’arrivée, mais pas sur la page suivante.
💡 Bon réflexe : tester également en mode “Refuser tout” (rouvrir une fenêtre de navigation privée) et voir si des requêtes GA4 apparaissent quand même.
Passer en navigation privée ou mode incognito dans votre navigateur
Pour tester si Google Analytics 4 se déclenche correctement en fonction du consentement, il est important d’ouvrir votre site dans une session vierge de tout cookie et stockage précédent. Le mode navigation privée (ou mode incognito) permet de simuler un nouvel utilisateur n’ayant encore donné aucun consentement.
Safari
Cliquer sur Fichier et sélectionner Nouvelle fenêtre privée,
Ou utiliser le raccourci suivant ->
CMD + Maj + N (macOS)
Google Chrome
Cliquer sur le menu ⋮ (trois points verticaux) en haut à droite et sélectionner Nouvelle fenêtre de navigation privée,
Ou utiliser les raccourcis suivants ->
CMD + OPT + N (macOS)
CTRL + MAJ + N (Windows)
Mozilla Firefox
Cliquer sur le menu ≡ (trois barres horizontales) en haut à droite et sélectionner Nouvelle fenêtre privée,
Ou utiliser les raccourcis suivants ->
CMD + OPT + P (macOS)
CTRL + MAJ + P (Windows)
Microsoft Edge
Cliquer sur le menu ⋯ (trois points horizontaux) en haut à droite et sélectionner Nouvelle fenêtre InPrivate.
Ou utiliser les raccourcis suivants ->
CMD + OPT + N (macOS)
CTRL + MAJ + N (Windows)
Focus sur le Consent Mode ou Mode de Consentement des tags Google
J’ai rédigé un article complet sur le Mode de Consentement des tags Google ou Google Consent Mode : je vous y renvoie, ce tutoriel étant déjà assez long ;)
Juste noter qu’en mode basique, la méthode pour vérifier que le tag de GA4 ne se déclenche pas sans consentement (et ne crée pas le cookie _ga dans le navigateur) reste d’actualité.
Si votre site utilise le Consent Mode en mode avancé - parfois à l’insu de votre plein gré 👋 coucou Richard Virenque : vous avez peut être activé les signaux de consentement en cochant une case dans votre CMP ou le plugin de votre CMS - la logique de vérification change légèrement puisque le tag de Google Analytics 4 se déclenche systématiquement, mais adapte son comportement en fonction du consentement donné par l’utilisateur.
Dans l’onglet Réseau, en appliquant le filtre sur collect?v=2, des requêtes apparaîtront donc systématiquement au chargement de la page, mais :
Dans le cas d’un nouveau visiteur – aucun consentement n’a été encore donné
Dans l’onglet Application > Cookies, le cookie _ga ne doit pas être créé.
Dans le cas où un visiteur consent (“granted”)
Le cookie _ga doit alors être créé dans l’onglet Application > Cookies.
Conclusion
Bravo d’être arrivé(e) jusqu’ici ;) Vous avez maintenant une méthodologie simple pour vérifier que votre GA4 respecte le consentement de vos utilisateurs.
Respecter le consentement est une obligation légale, mais c’est aussi une question de confiance vis-à-vis de vos visiteurs et de plus en plus d’utilisateurs sont alertes sur ces sujets.
Alors oui, vous perdrez une partie des données dans GA4, et pas qu’un peu. Mais cela ne veut pas dire qu’utiliser GA devient inutile : les grandes tendances restent visibles (pages les plus consultées, taux de conversion, impact des campagnes). Ce qui compte, ce n’est pas d’avoir toutes les données - une bataille perdue d’avance en 2025 - mais un volume suffisant pour analyser des tendances fiables et les exploiter intelligemment, notamment en les croisant avec d’autres outils.
GA4 propose aussi de la modélisation pour compenser la perte de données due au consentement, aux bloqueurs de pub (dont je n’ai pas parlé ici) et aux restrictions des navigateurs. Mais cette fonctionnalité est réservée aux sites avec un trafic élevé (plusieurs milliers de visiteurs par jour) et utilisant le Consent Mode avancé. Or, la conformité de ce dernier reste incertaine, mais pas interdite, la CNIL ne s’étant pas encore prononcée officiellement sur le sujet.
Si vous avez des doutes sur votre site à ce sujet, n’hésitez pas à me contacter 😊
Besoin de maîtriser GA4 ou GTM ?
Que vous partiez de zéro ou cherchiez à optimiser une configuration existante, je vous accompagne à chaque étape :
Audit GA4 : état des lieux de votre configuration
Implémentation : setup sur mesure GA4 + GTM
Formation : montée en compétences de vos équipes (note : 9,45/10 – +100 professionnels)
Coaching : accompagnement régulier ou ponctuel sur l’analyse de données
On en parle ? Réservez un créneau ici pour parler de votre contexte et de vos enjeux.
Besoin d'un coup de main ponctuel ? Une question bloquante ou un point technique à résoudre sur GA4 ou GTM ? Réservez un appel ici.
